NIS2, DORA a GDPR na jednom mieste.
Jeden tok od IČO po podklady na prípravu.
Od zistenia, či vás NIS2 zaväzuje, cez 133-otázkové samohodnotenie podľa čl. 21 NIS2, technický scan domény, až po PDF report. Všetko v slovenčine a češtine, s článkovými citáciami zákona.
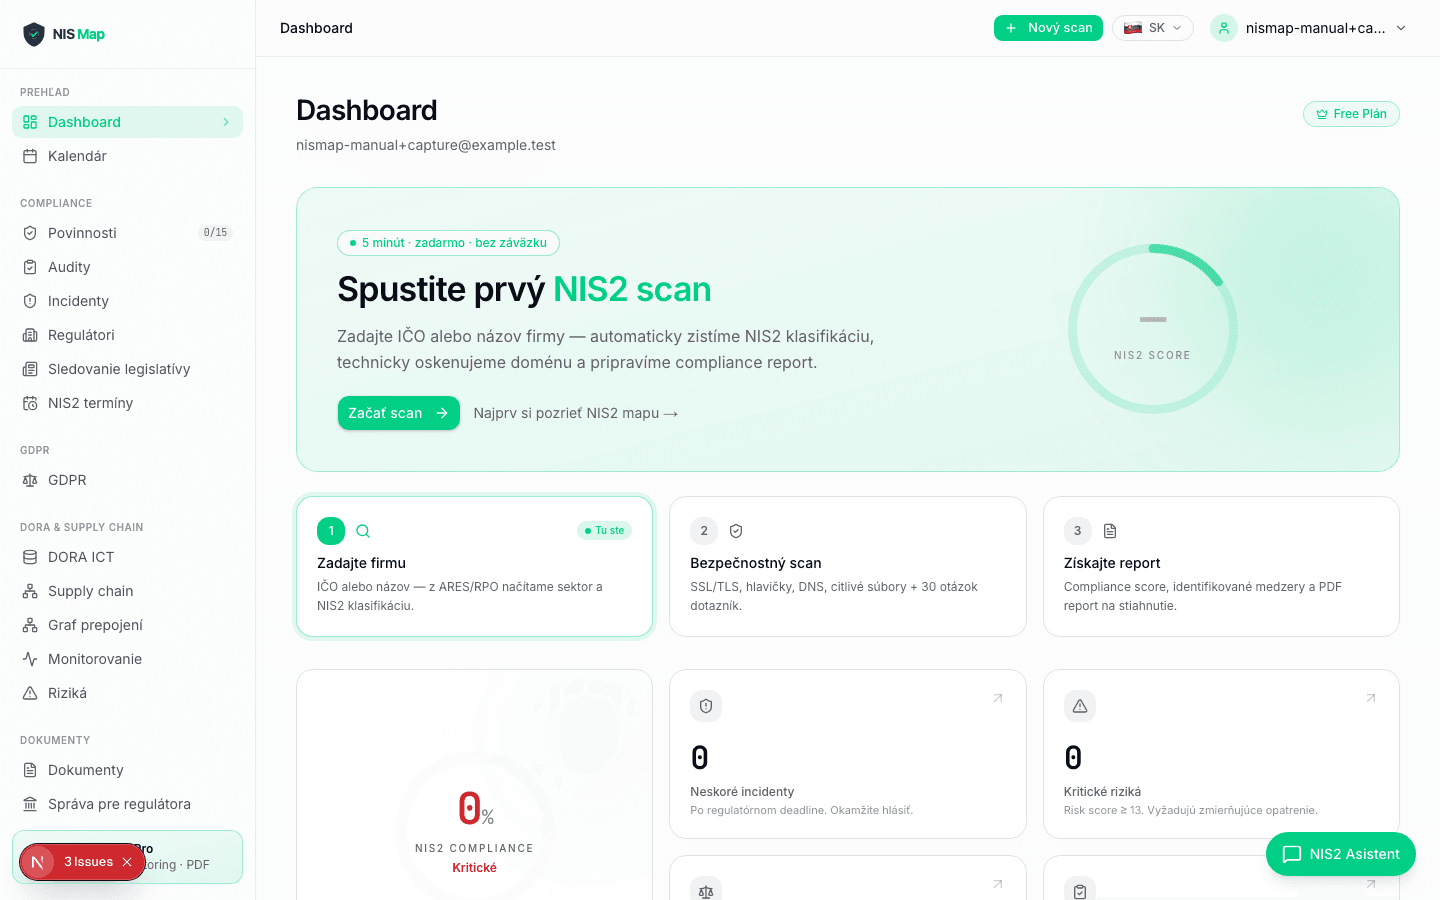
Cesta od IČO firmy po hotový report.
Štyri kroky. Bez konzultačných hodín, bez Excelu, bez čakania na audítora.
Zadáte IČO firmy
Platforma automaticky vyhodnotí, či firma spadá pod NIS2 — essential, important alebo mimo režimu. Klasifikácia podľa SK zákona č. 69/2018 Z. z. a českého ZoKB, s odôvodnením na úrovni paragrafu.
Spustíte technický scan
Jedným kliknutím prebehne kontrola externého povrchu domény: TLS, hlavičky, CSP, HSTS, fingerprinting, zastarané knižnice. Bez agenta, bez inštalácie, bez zásahu do infraštruktúry.
Vyplníte samohodnotenie
133 otázok zoradených podľa 13 bodov prílohy vykonávacieho nariadenia (EÚ) 2024/2690. Pri každej otázke je článok zákona, výklad a auditovateľný záznam vášho rozhodnutia. Pokrok sa ukladá priebežne, môžete sa kedykoľvek vrátiť.
Stiahnete PDF report
PDF report s výsledkami scanu a dotazníka. Šablóny politík, ROPA a ICT register exportujete samostatne. Je to podklad na prípravu, nie náhrada auditu.
Zadajte názov firmy alebo IČO a uvidíte, či vás NIS2 zaväzuje.
Bezplatne a bez registrácie. Orientačná klasifikácia essential / important / mimo NIS2 podľa platnej legislatívy SK a CZ.
Žiadny cookie banner · automatické dohľadanie z verejných registrov
Šesť modulov, ktoré pokrývajú celý compliance cyklus.
Každý modul rieši konkrétny bod regulácie. Spolu dávajú firme jeden plynulý tok — od zistenia povinnosti po podklady na prípravu. Vybudované od základu pre slovenský a český trh.
Automatická klasifikácia NIS2 scope
Z IČO firmy orientačné vyhodnotenie essential / important / mimo NIS2 podľa SK zákona č. 69/2018 Z. z. a českého ZoKB. Kombinácia NACE, počtu zamestnancov, obratu a sektorovej výnimky.
Samohodnotenie podľa čl. 21 NIS2
133 otázok zoradených podľa 13 bodov prílohy vykonávacieho nariadenia Komisie (EÚ) 2024/2690. Pri každej otázke článok zákona, výklad a auditovateľný záznam pre regulátora aj externého audítora.
Technický scan domény
15+ kontrol externého povrchu — TLS, CSP, HSTS, hlavičky, fingerprinting, staré knižnice. Beží zo servera, bez agenta, bez konfigurácie.
PDF report s podporou AI
PDF s výsledkami scanu a dotazníka a s AI odporúčaniami. Podklad na internú DPO / CISO review alebo na prípravu na audit, nie náhrada auditu.
DORA · GDPR · supply chain
ICT register, koncentračné riziko, ROPA, DPIA, DSAR workflow, breach register, vendor risk. Crosswalk NIS2 × DORA × GDPR × ISO 27001 na jednom mieste.
Audítorský prístup
Audítor alebo MSP pracuje v organizáciách svojich klientov pod jedným prihlásením: prehľad klientov, roly v tíme klienta, odovzdanie vlastníctva a reporty s vlastným brandingom.
Verejná mapa NIS2 subjektov SK a CZ — váš sektor v kontexte.
Verejná mapa zobrazuje essential a important subjekty v SR a ČR roztriedené podľa NACE, sektora Annex I/II a regiónu. Z jednej obrazovky vidíte, koľko subjektov je vo vašom sektore, kde sú regionálne koncentrácie a ktoré firmy vo vašom dodávateľskom reťazci spadajú pod NIS2.
Kliknutie na firmu otvorí scope-check: či patrí medzi essential entity (čl. 3 ods. 1 NIS2), important entity (čl. 3 ods. 2) alebo zostáva mimo režimu — s odôvodnením podľa SK zákona č. 69/2018 Z. z. a českého ZoKB 264/2025. Mapa beží na verejných open-data, bez registrácie.
- Verejná NIS2 mapa SK + CZ subjektov, bez registrácie
- Filter podľa sektora Annex I/II, NACE kódu a regiónu
- Drill-through z mapy na scope-check konkrétnej firmy
- Identifikácia koncentračného rizika v dodávateľskom reťazci (Art. 29 DORA)
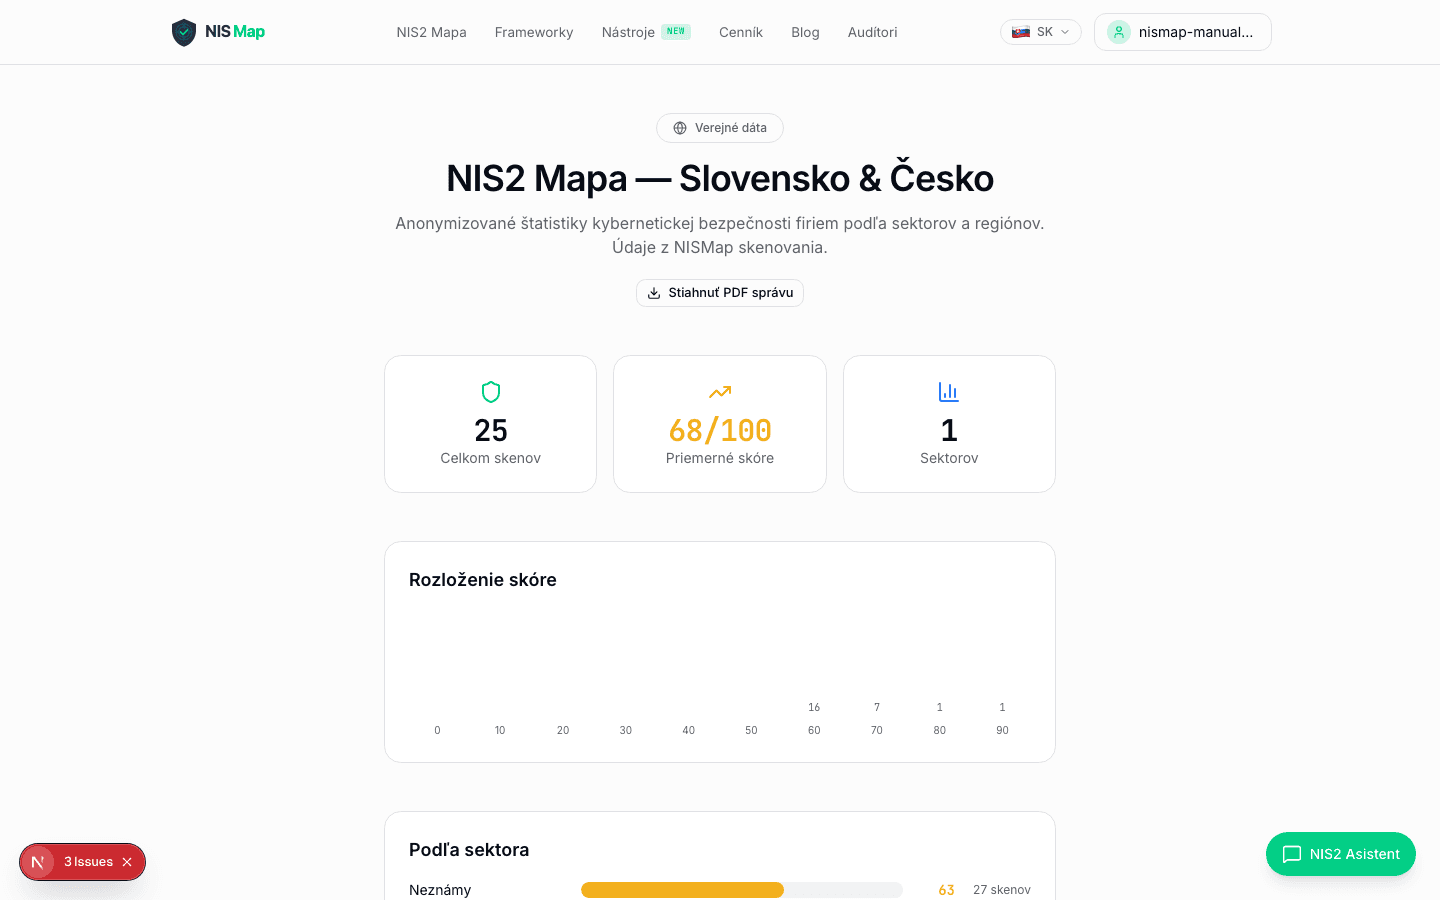
- 1Verejné dátaMapa beží bez registrácie · agregované z RPO SR + ARES CZ
- 2Celkový dataset25 skenov, 1 sektor, priemerné skóre 68/100
- 3Sektory podľa Annex11 Annex I + 7 Annex II sektorov NIS2
- 4Rozloženie skóreDistribúcia v intervaloch 0-100
Jeden hub pre NIS2, GDPR, DORA aj ISO 27001 — nie štyri Excely.
Z jednej obrazovky vidíte stav každého aktívneho assessmentu: NIS2 plný (133 otázok podľa 13 bodov prílohy vykonávacieho nariadenia (EÚ) 2024/2690), NIS2 quick (39 otázok), ISO 27001, GDPR alebo DORA. Spustíte nový assessment jedným klikom, pokrok sa ukladá priebežne a tím môže pracovať paralelne — CISO na rizikách, DPO na GDPR kapitole, IT vedúci na technických controloch.
Cross-framework matica ukazuje, kde sa controls medzi rámcami prekrývajú — jeden dôkaz často pokrýva NIS2 + GDPR + ISO 27001 naraz. Nemusíte rovnaké odpovede vyplňovať trikrát. Pri každej otázke vidíte článok zákona, výklad, vzorové odpovede a pole pre dôkaz — všetko ako auditovateľný záznam.
- Paralelné assessmenty pre 4 rámce v jednom dashboarde
- Article-level overlap medzi smernicou a SK 69/2018 + CZ 264/2025
- Jeden control = dôkaz pre viaceré rámce naraz
- Auditovateľný záznam pri každej odpovedi: kto, kedy, s akým dôkazom
- Vstavané quick verzie pre rýchlu gap analýzu
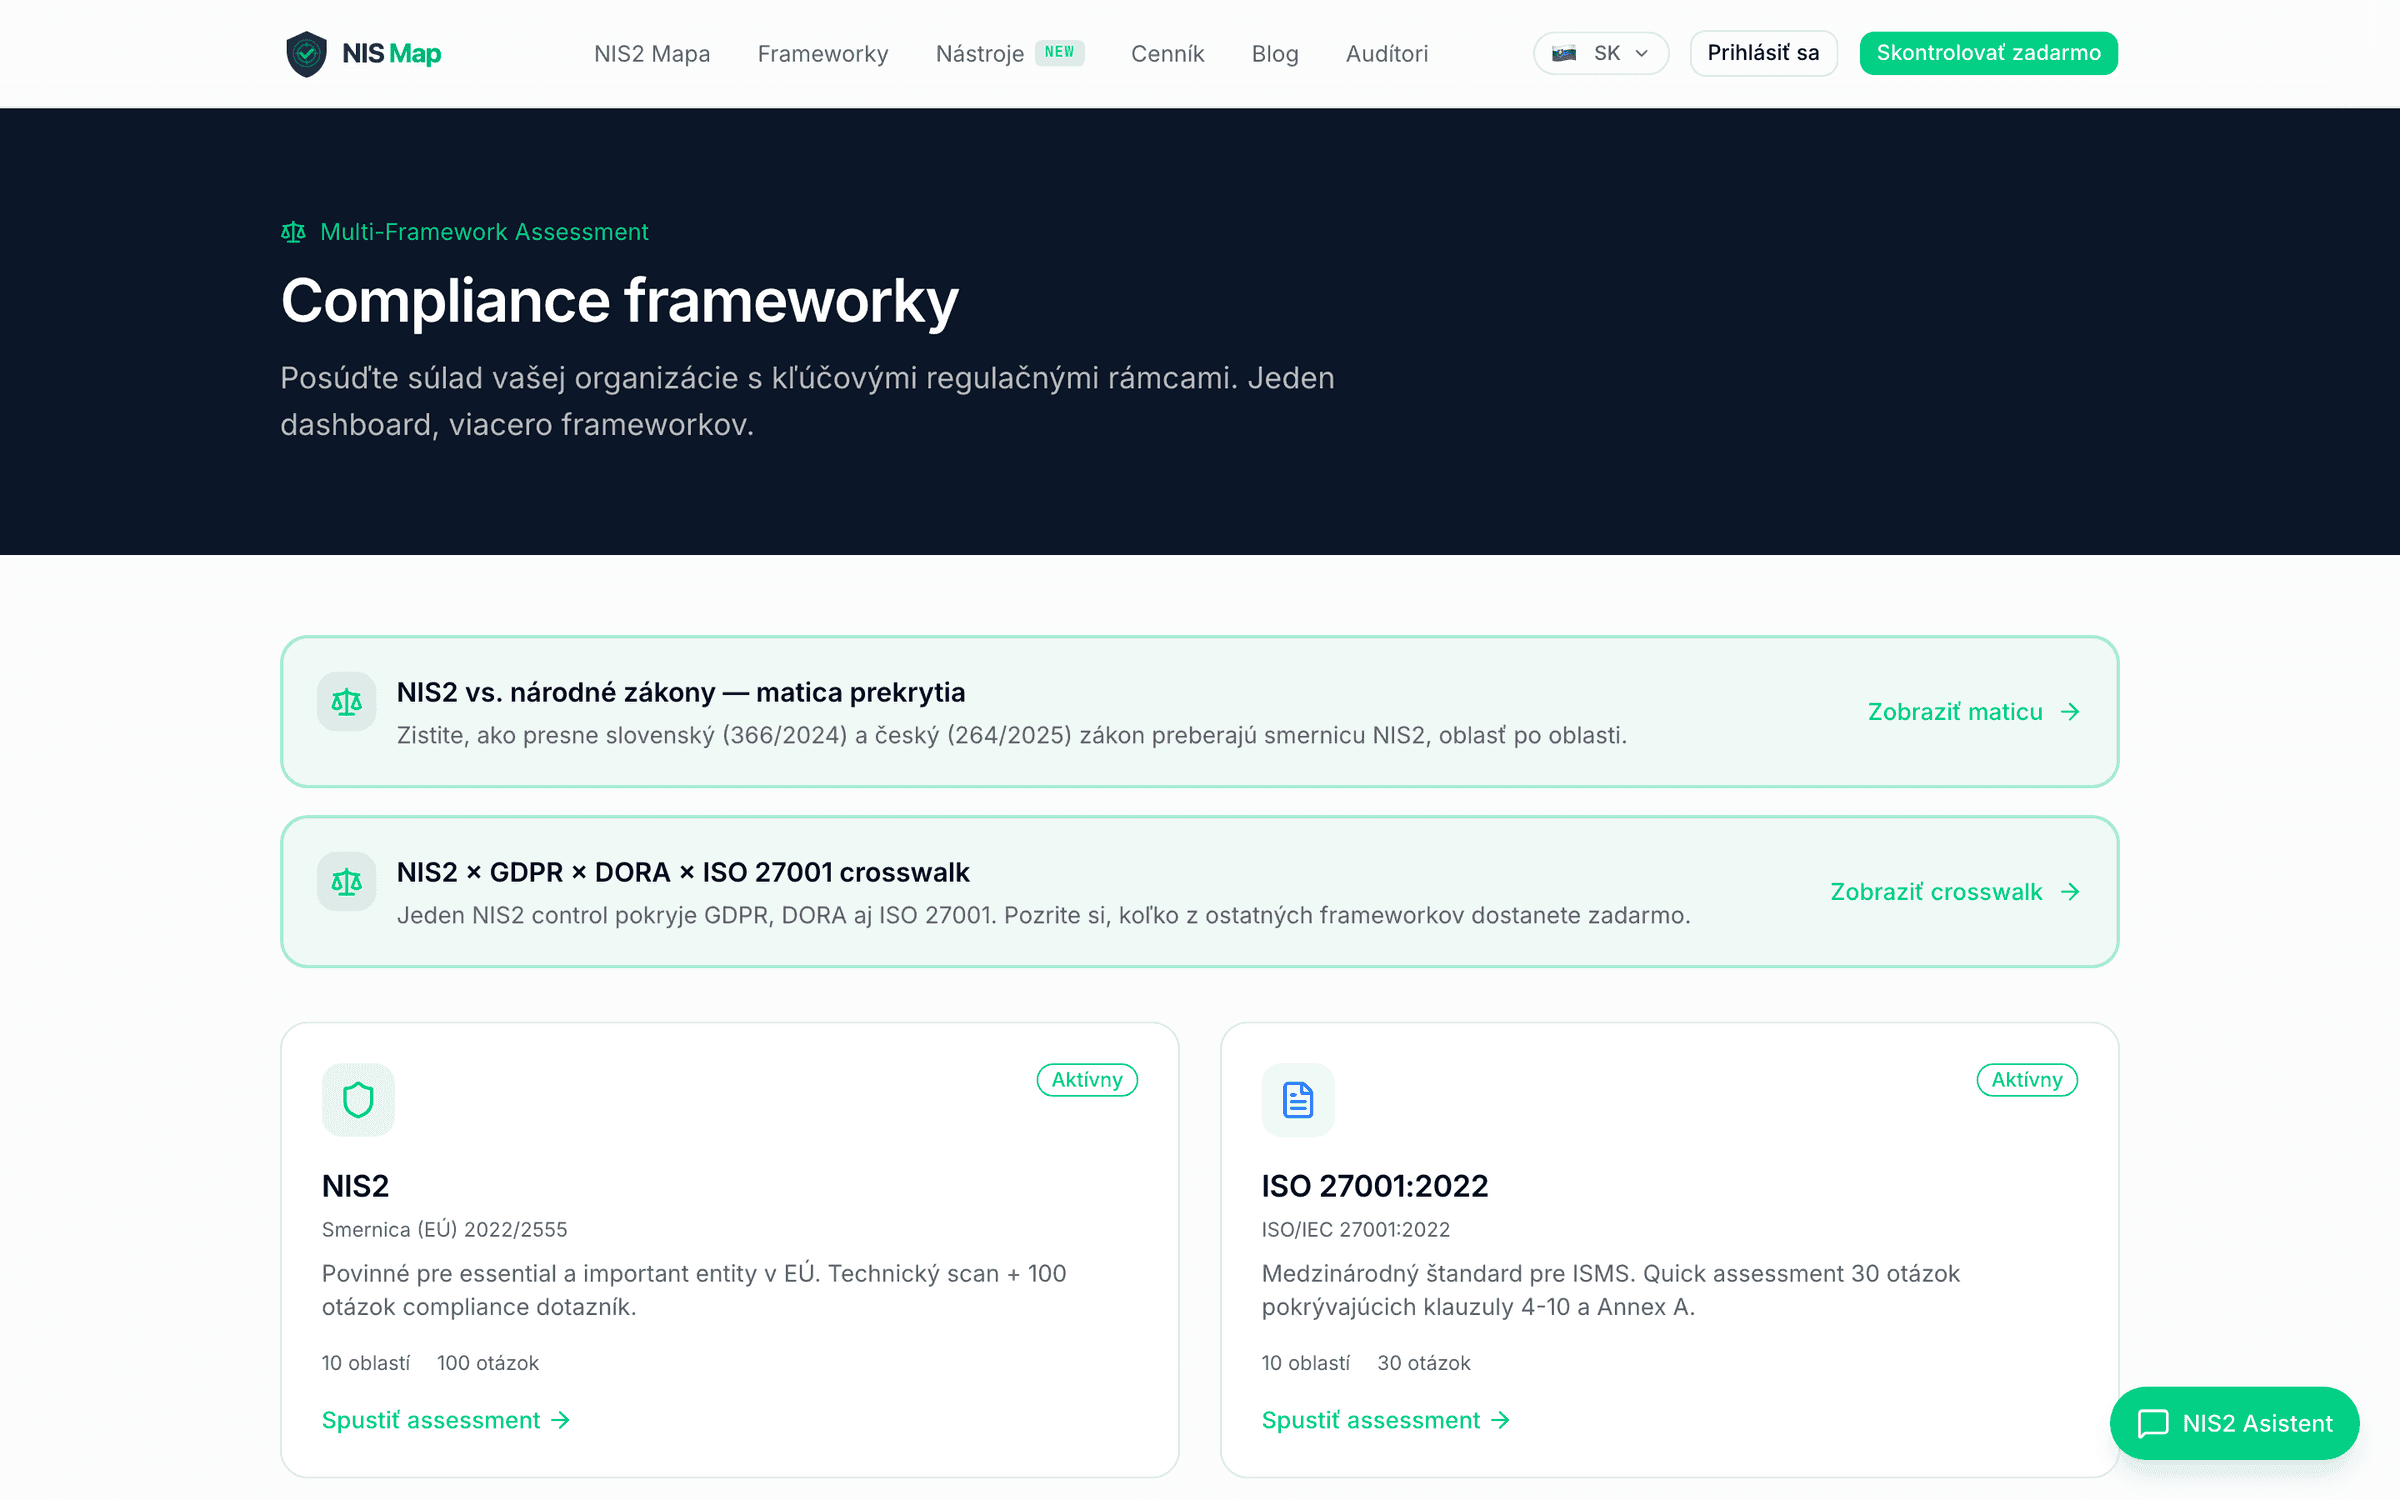
- 1Matica NIS2 vs. národné zákonyArticle-level overlap medzi smernicou a SK 69/2018 + CZ 264/2025
- 2NIS2 × GDPR × DORA × ISO 27001Jeden control pokrýva viacero frameworkov naraz
- 3Aktívne assessmenty133 otázok NIS2 full, 30 otázok ISO 27001 quick
- 4Spustenie nového assessmentuBez friction, pokrok sa ukladá automaticky
10 NIS2 politík — pripravené šablóny, nie generické templates.
Čl. 21 ods. 2 NIS2 vymenúva v písmenách a) až j) desať oblastí opatrení na riadenie kybernetických rizík. NISMap má ku každej z nich slovenskú a českú šablónu politiky s odkazom na článok smernice a na vykonávacie nariadenie Komisie (EÚ) 2024/2690.
Šablóny obsahujú 14 placeholderov na firemné údaje (názov, role, RPO/RTO, sektor, geografia), ktoré platforma doplní z vašich odpovedí v dotazníku. Výstup: DOCX so štruktúrou pripravenou na vašu hlavičku alebo PDF na okamžitý podpis. Žiadne lepenie z internetu, žiadne preklady cez Google Translate.
- 10 NIS2 politík čl. 21(2)(a)-(j) ako šablóny v SK aj CS
- 14 placeholderov auto-doplnených z odpovedí dotazníka
- Mapovanie na články NIS2, vykonávacie nariadenie (EÚ) 2024/2690 a národné zákony
- Export DOCX (interný brand) alebo PDF (okamžitý podpis)
- Verzionovanie + audit log zmien v politikách
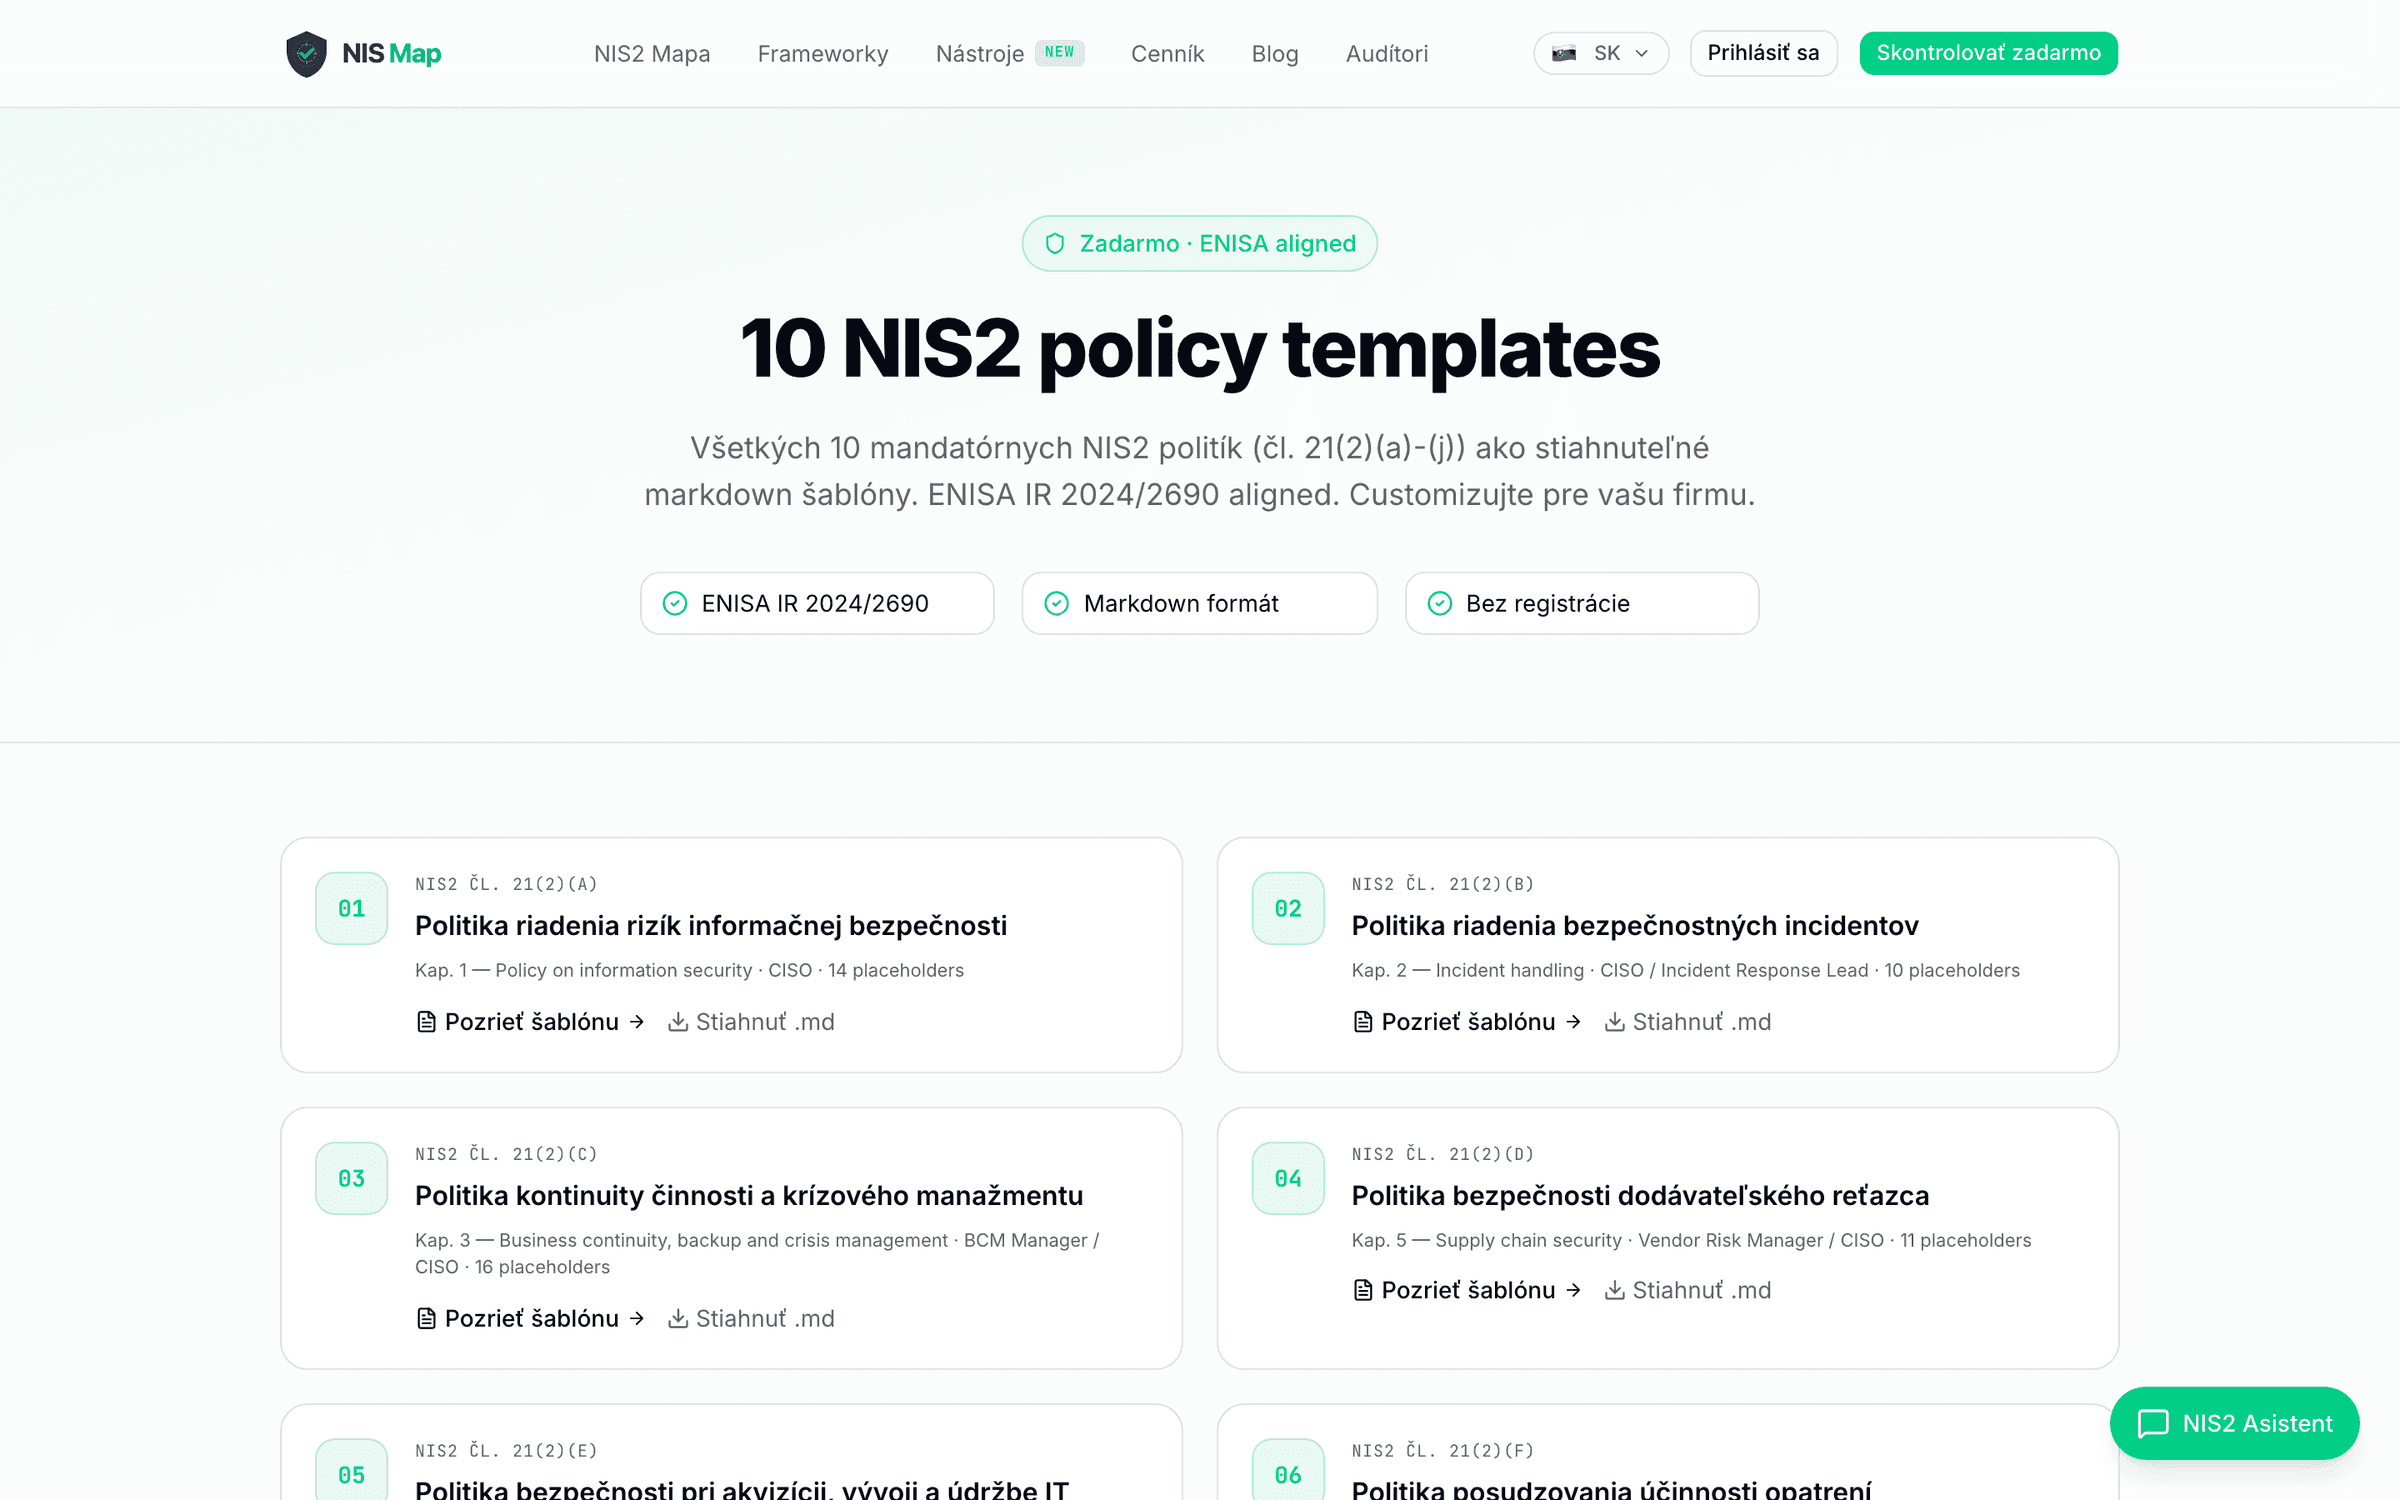
- 1Politika riadenia rizíkČl. 21(2)(a) NIS2 · VN (EÚ) 2024/2690, bod 2
- 2Politika incidentovČl. 21(2)(b) NIS2 · 14 placeholders
- 3Politika kontinuity činnostiČl. 21(2)(c) NIS2 · BCM / DR
- 4Politika dodávateľovČl. 21(2)(d) NIS2 · supply chain
Regulácia sa hýbe týždeň čo týždeň. NISMap to sleduje za vás.
Vlastný crawler denne sťahuje aktualizácie z NÚKIB ČR, NBÚ SR, Slov-Lex, EUR-Lex a ENISA. Položky sú kategorizované podľa rámca (NIS2, DORA, GDPR, AI Act, ISO 27001), sektora (zdravotníctvo, finančníctvo, energetika, digitálna infraštruktúra) a typu (zákon, vyhláška, usmernenie, incident, varovanie).
Pre essential a important entity je to viac než RSS feed — relevantná zmena automaticky upozorní vlastníka kapitoly v dotazníku, ktorej sa týka. V reporte sa zobrazí ako podnet na review, v registri rizík ako nový vstup. Žiadne preklikávanie pomedzi 5 webov regulátorov.
- Denný crawler z NÚKIB ČR, NBÚ SR, Slov-Lex, EUR-Lex, ENISA
- Filter podľa rámca, sektora a typu položky
- Auto-link na kapitolu dotazníka, registra rizík alebo dôkaz
- Notifikácia vlastníkovi kapitoly pri relevantnej zmene legislatívy
- Verejný feed bez registrácie — plnohodnotný funnel po prihlásení
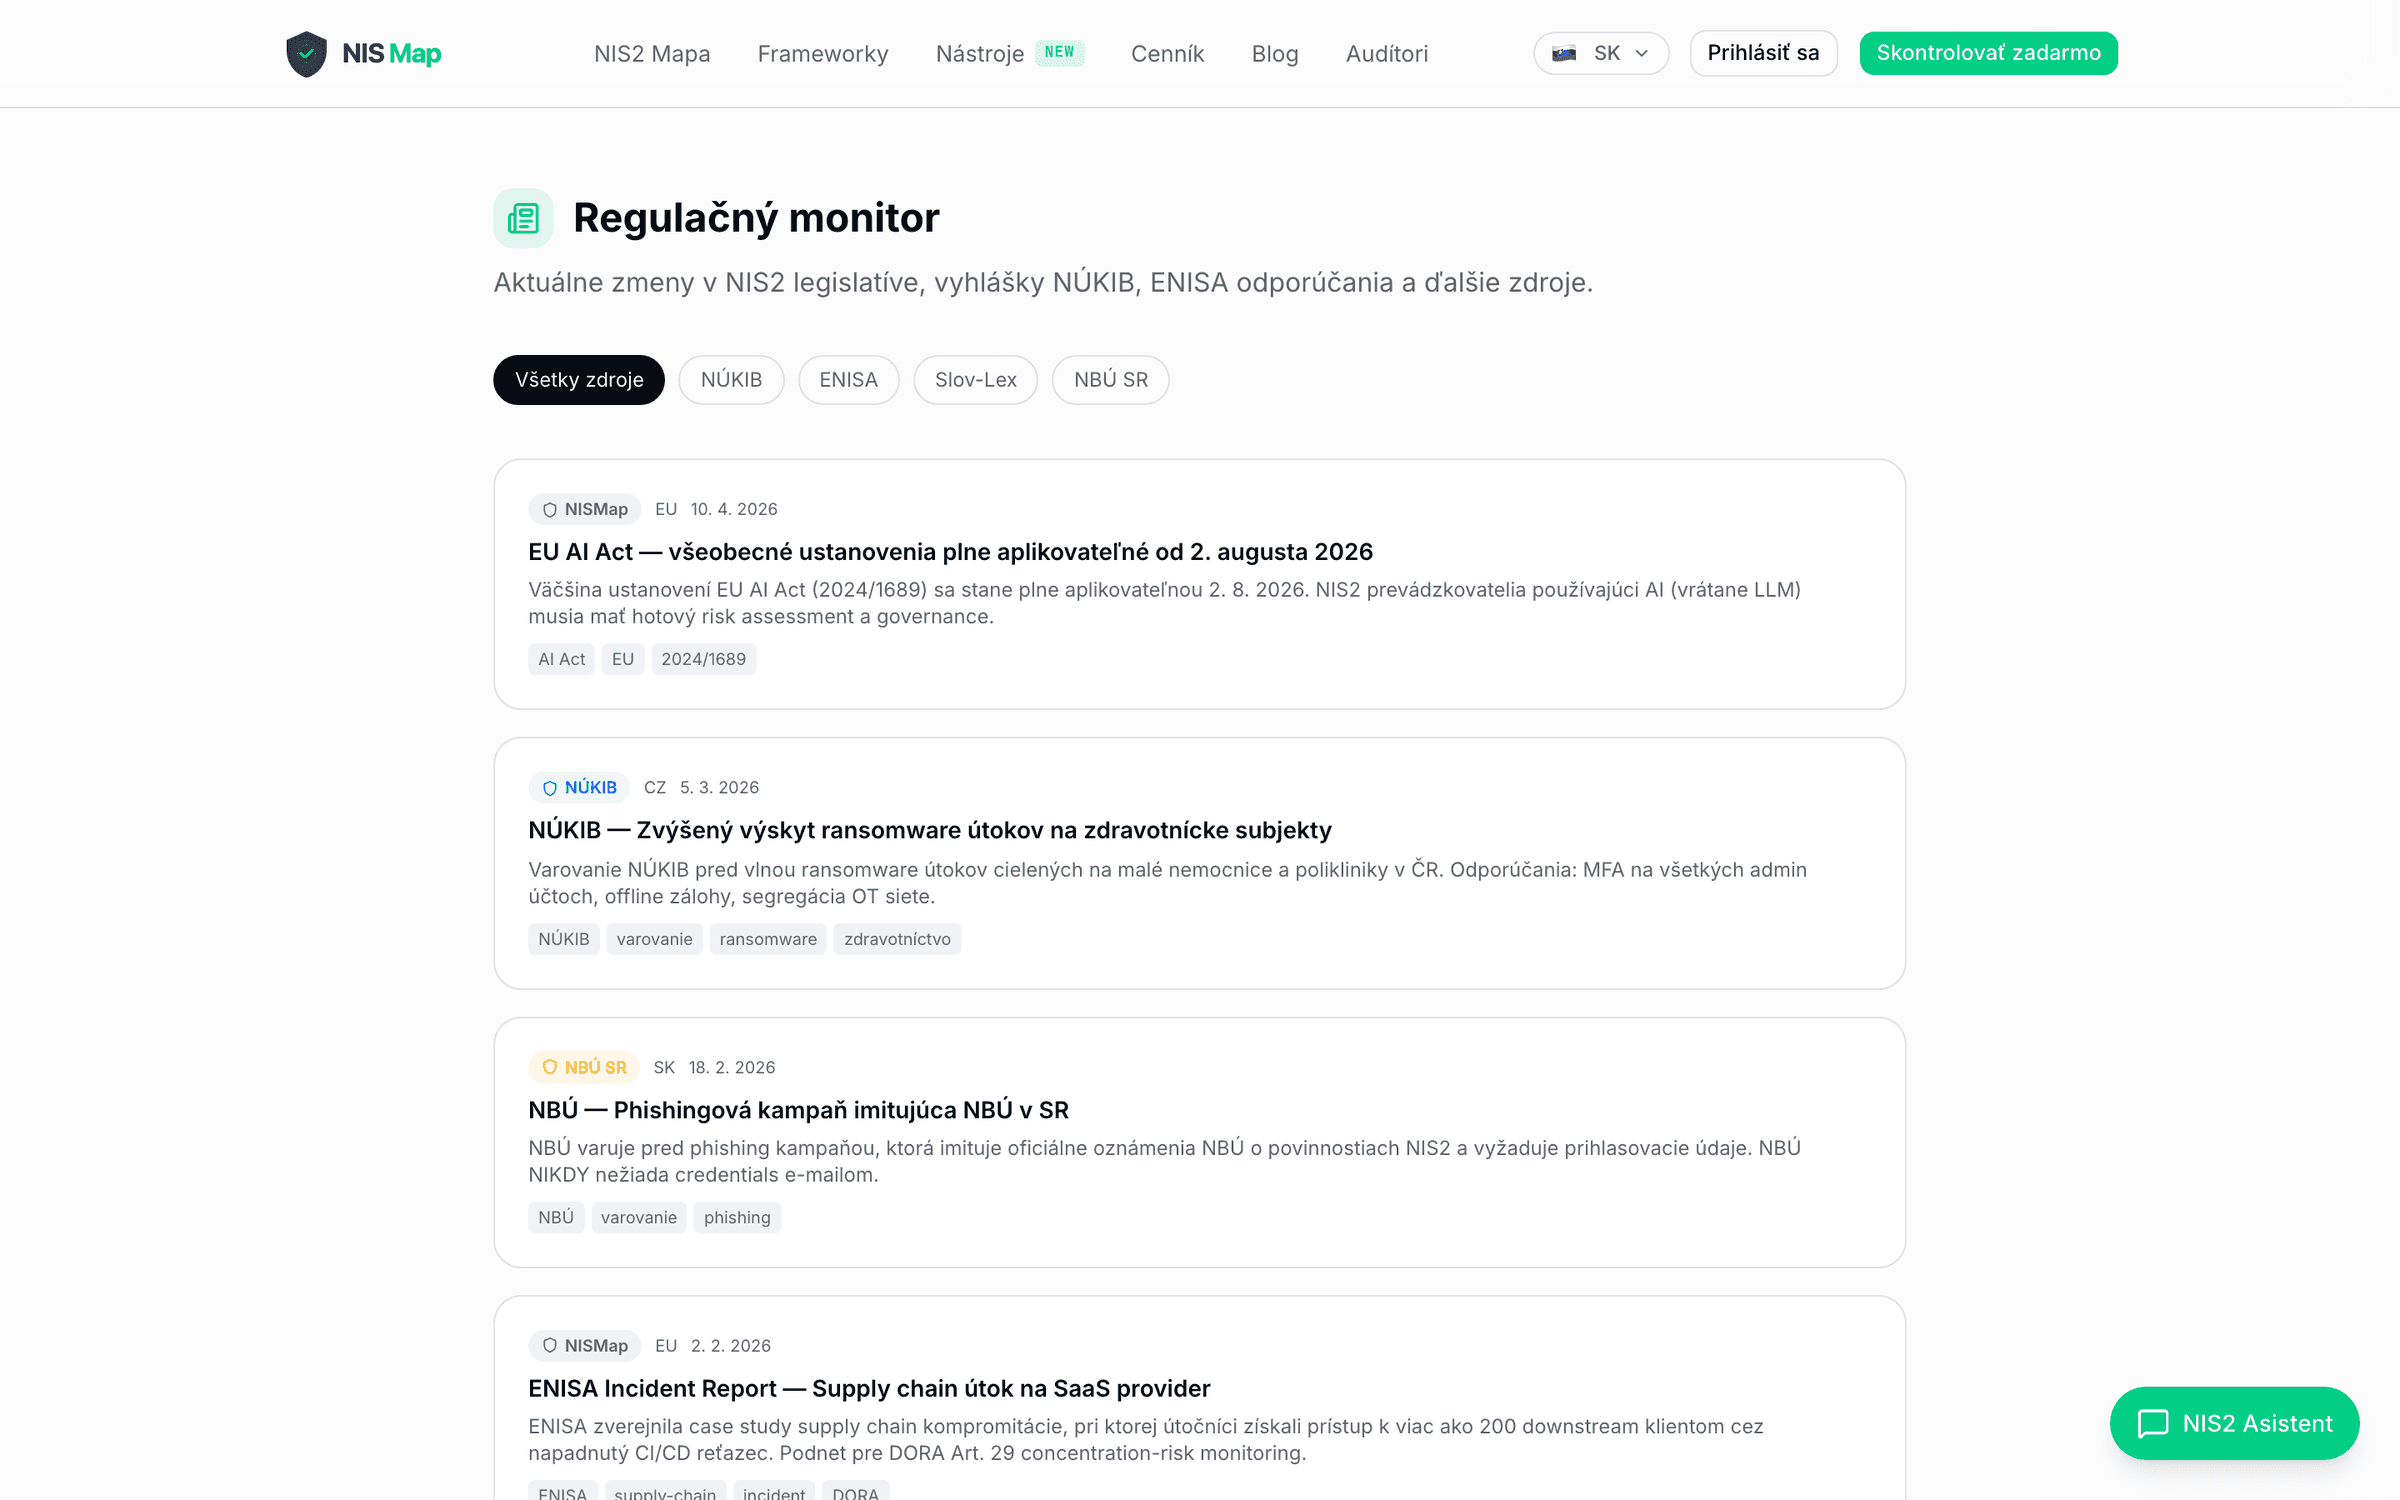
- 1Filter podľa regulátoraNÚKIB, ENISA, Slov-Lex, NBÚ SR — pre cielený audit
- 2EU AI Act aplikovateľnosťCross-link NIS2 × AI Act governance
- 3NÚKIB phishing varovanieAktuálne zdravotnícke a verejné sektorové hrozby
- 4ENISA supply chain incidentPodnet pre Art. 29 DORA concentration risk
Kde sa NIS2 prekrýva s GDPR, DORA a ISO 27001.
Mnoho firiem rieši NIS2 a GDPR ako dva oddelené projekty, hoci sa viaceré oblasti prekrývajú. NISMap ukáže, čo je spoločné a čo je naozaj špecifické, podľa nášho vlastného porovnania textov.
Hodnoty 0-4 udávajú mieru prekrytia controlu medzi NIS2 a daným frameworkom v rámci konkrétnej oblasti. Ide o vlastné odborné posúdenie NISMap. Väzbu na ISO/IEC 27001:2022 opierame o mapovaciu tabuľku k ENISA NIS2 Technical Implementation Guidance (jún 2025) k vykonávaciemu nariadeniu (EÚ) 2024/2690; väzby na DORA 2022/2554, GDPR 2016/679 a NIST CSF 2.0 sú naše vlastné mapovanie.
Toto uvidíte, keď platformu otvoríte.
Aplikácia beží v produkčnom režime na nismap.com. Tu je výber zo živých obrazoviek — nie mockupy, ale skutočná aplikácia, ktorú si môžete otvoriť teraz.
Zakotvené v aktuálnej legislatíve.
Každá otázka, kontrola a článok reportu má svoj zdroj v platnom predpise. Nič nevyrábame, nič nevymýšľame — len premietame zákon do dotazníka, scanu a dokumentu.
- NIS2 — EU smernica 2022/2555Otázky pokrývajú všetkých 13 bodov prílohy vykonávacieho nariadenia Komisie (EÚ) 2024/2690
- Slovenský zákon 69/2018 (v znení 366/2024) + vyhláška NBÚ 227/2025Vyhláška účinná od 1. 9. 2025: obsah bezpečnostných opatrení a bezpečnostnej dokumentácie
- Český ZoKB 264/2025 + NÚKIB vyhláškyAktuálne znenie a prováděcí vyhlášky NÚKIB pre informačné a regulované služby
- DORA — EU nariadenie 2022/2554ICT register, koncentračné riziko, register zmlúv a vendor risk
- GDPR — EU nariadenie 2016/679ROPA, DPIA, DSAR workflow, breach register, sub-processor management
- ISO 27001:2022Crosswalk 10 oblastí NIS2 na kontroly prílohy A ISO/IEC 27001:2022 a na DORA
Trh sa hýbe týždeň čo týždeň. NISMap reguláciu sleduje za vás.
Vlastný crawler denne sťahuje aktualizácie z NÚKIB, NBÚ SR, Slov-Lex a ENISA. Nižšie je niekoľko vybraných položiek.
- NÚKIB ČR11. 2. 2026
NÚKIB — Ohlásenie podľa nového zákona urobilo vyše 4 800 organizácií
Subjekty, ktoré spĺňajú kritériá vyhlášky o regulovaných službách, mali 60-dňovú lehotu na ohlásenie regulovanej služby do konca roka 2025. K 8. 2. 2026 ich NÚKIB eviduje 4 825 z očakávaných približne 6 000.
- NÚKIB ČR1. 11. 2025
Zákon č. 264/2025 Sb. o kybernetické bezpečnosti — účinný
Česká transpozícia NIS2. Nahrádza zákon č. 181/2014 Sb. Poskytovateľov regulovaných služieb delí do režimu vyšších a režimu nižších povinností (§ 8 ods. 1 zákona č. 264/2025 Sb.) a povinnosti rozširuje na výrazne vyšší počet subjektov.
- Slov-Lex1. 9. 2025
Vyhláška NBÚ č. 227/2025 Z. z. o bezpečnostných opatreniach
Vykonávacia vyhláška k § 20 zákona č. 69/2018 Z. z. — obsah bezpečnostných opatrení, bezpečnostná dokumentácia, riadenie rizík, evidencia aktív a zmluvy s treťou stranou. Rozsah opatrení pre oblasti podľa § 20 ods. 2 zákona je v prílohe č. 1.
Postavené podľa rovnakých princípov, aké požaduje NIS2.
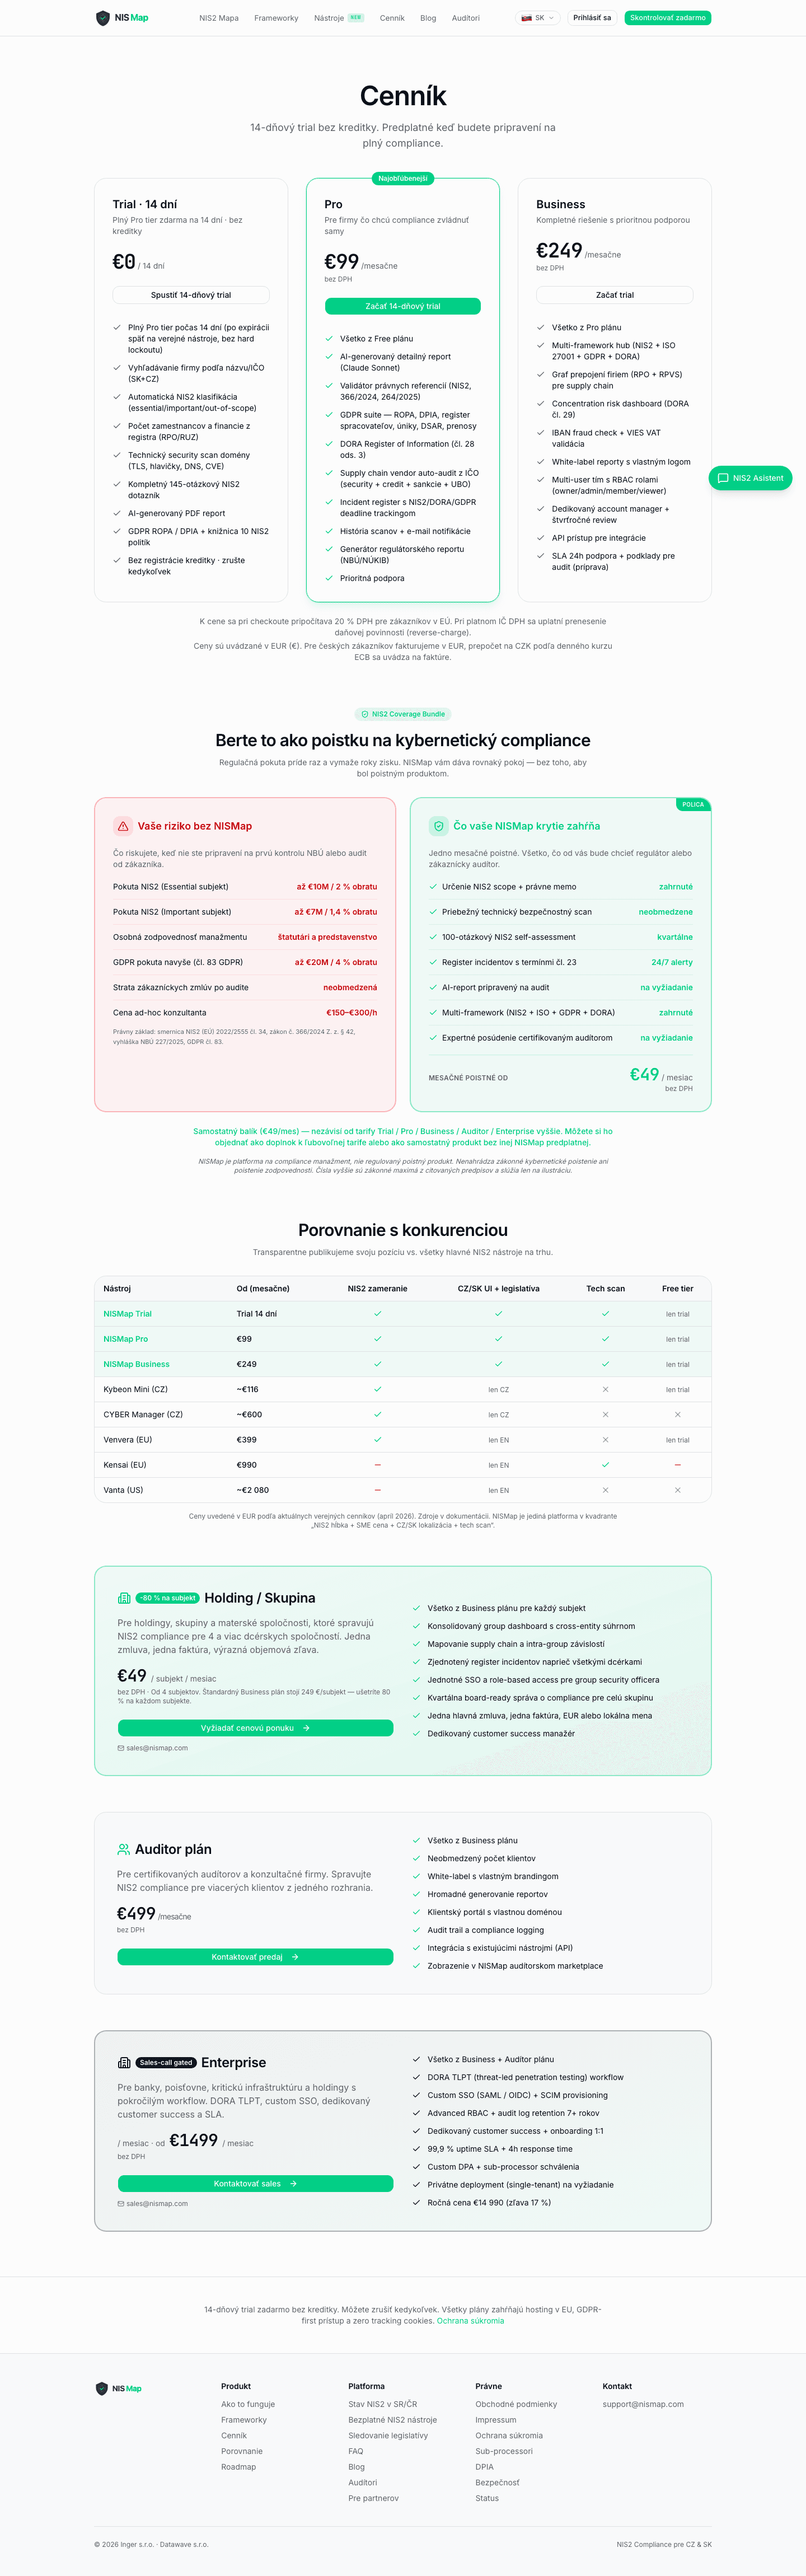
Transparentné ceny, bez nutnosti dema.
Kým nespustíme platby, sú všetky funkcie zadarmo, verejné nástroje (scope-check, tech scan, NIS2 dotazník, NIS2 mapa, frameworky, metadata politík) aj bez registrácie. Ceny platených plánov nižšie sú orientačné, na podmienky sa môžete opýtať na sales@nismap.com.
Verejné nástroje · bez registrácie · scope-check, scan, dotazník
133 otázok k čl. 21 NIS2, scan, PDF report, GDPR ROPA
DORA register, vendor risk, multi-user
Viac klientov v jednom účte, reporty s vaším brandingom
Banky, poisťovne, individuálne podmienky · contact sales
Platforma je v aktívnej pilotnej prevádzke — funkčnosť aj cenník sa môžu meniť, SLA garancie pribudnú po prechode do general availability. Sme transparentní v tom, čo už beží a čo dolaďujeme.
Podmienky pilotnej fázyOdpovede na to, čo sa pýtate ako prvé.
Ak vám tu chýba odpoveď, napíšte nám na info@nismap.com — odpoveď zvyčajne do jedného pracovného dňa.
Čo je zadarmo a čo je v platených plánoch?
Aký je rozdiel medzi essential a important entitou?
Akceptuje regulátor samohodnotenie ako oficiálny dôkaz?
Môžem ako audítor spravovať 10 alebo 50 klientov?
Garantujete kvalitu reportu?
V akých jazykoch je platforma a v akých legislatívach kotví?
Aké údaje o firme zbierate a kde sú uložené?
Môžem exportovať report aj do DOCX alebo XLSX?
Čo ak NIS2 sa na nás vôbec nevzťahuje?
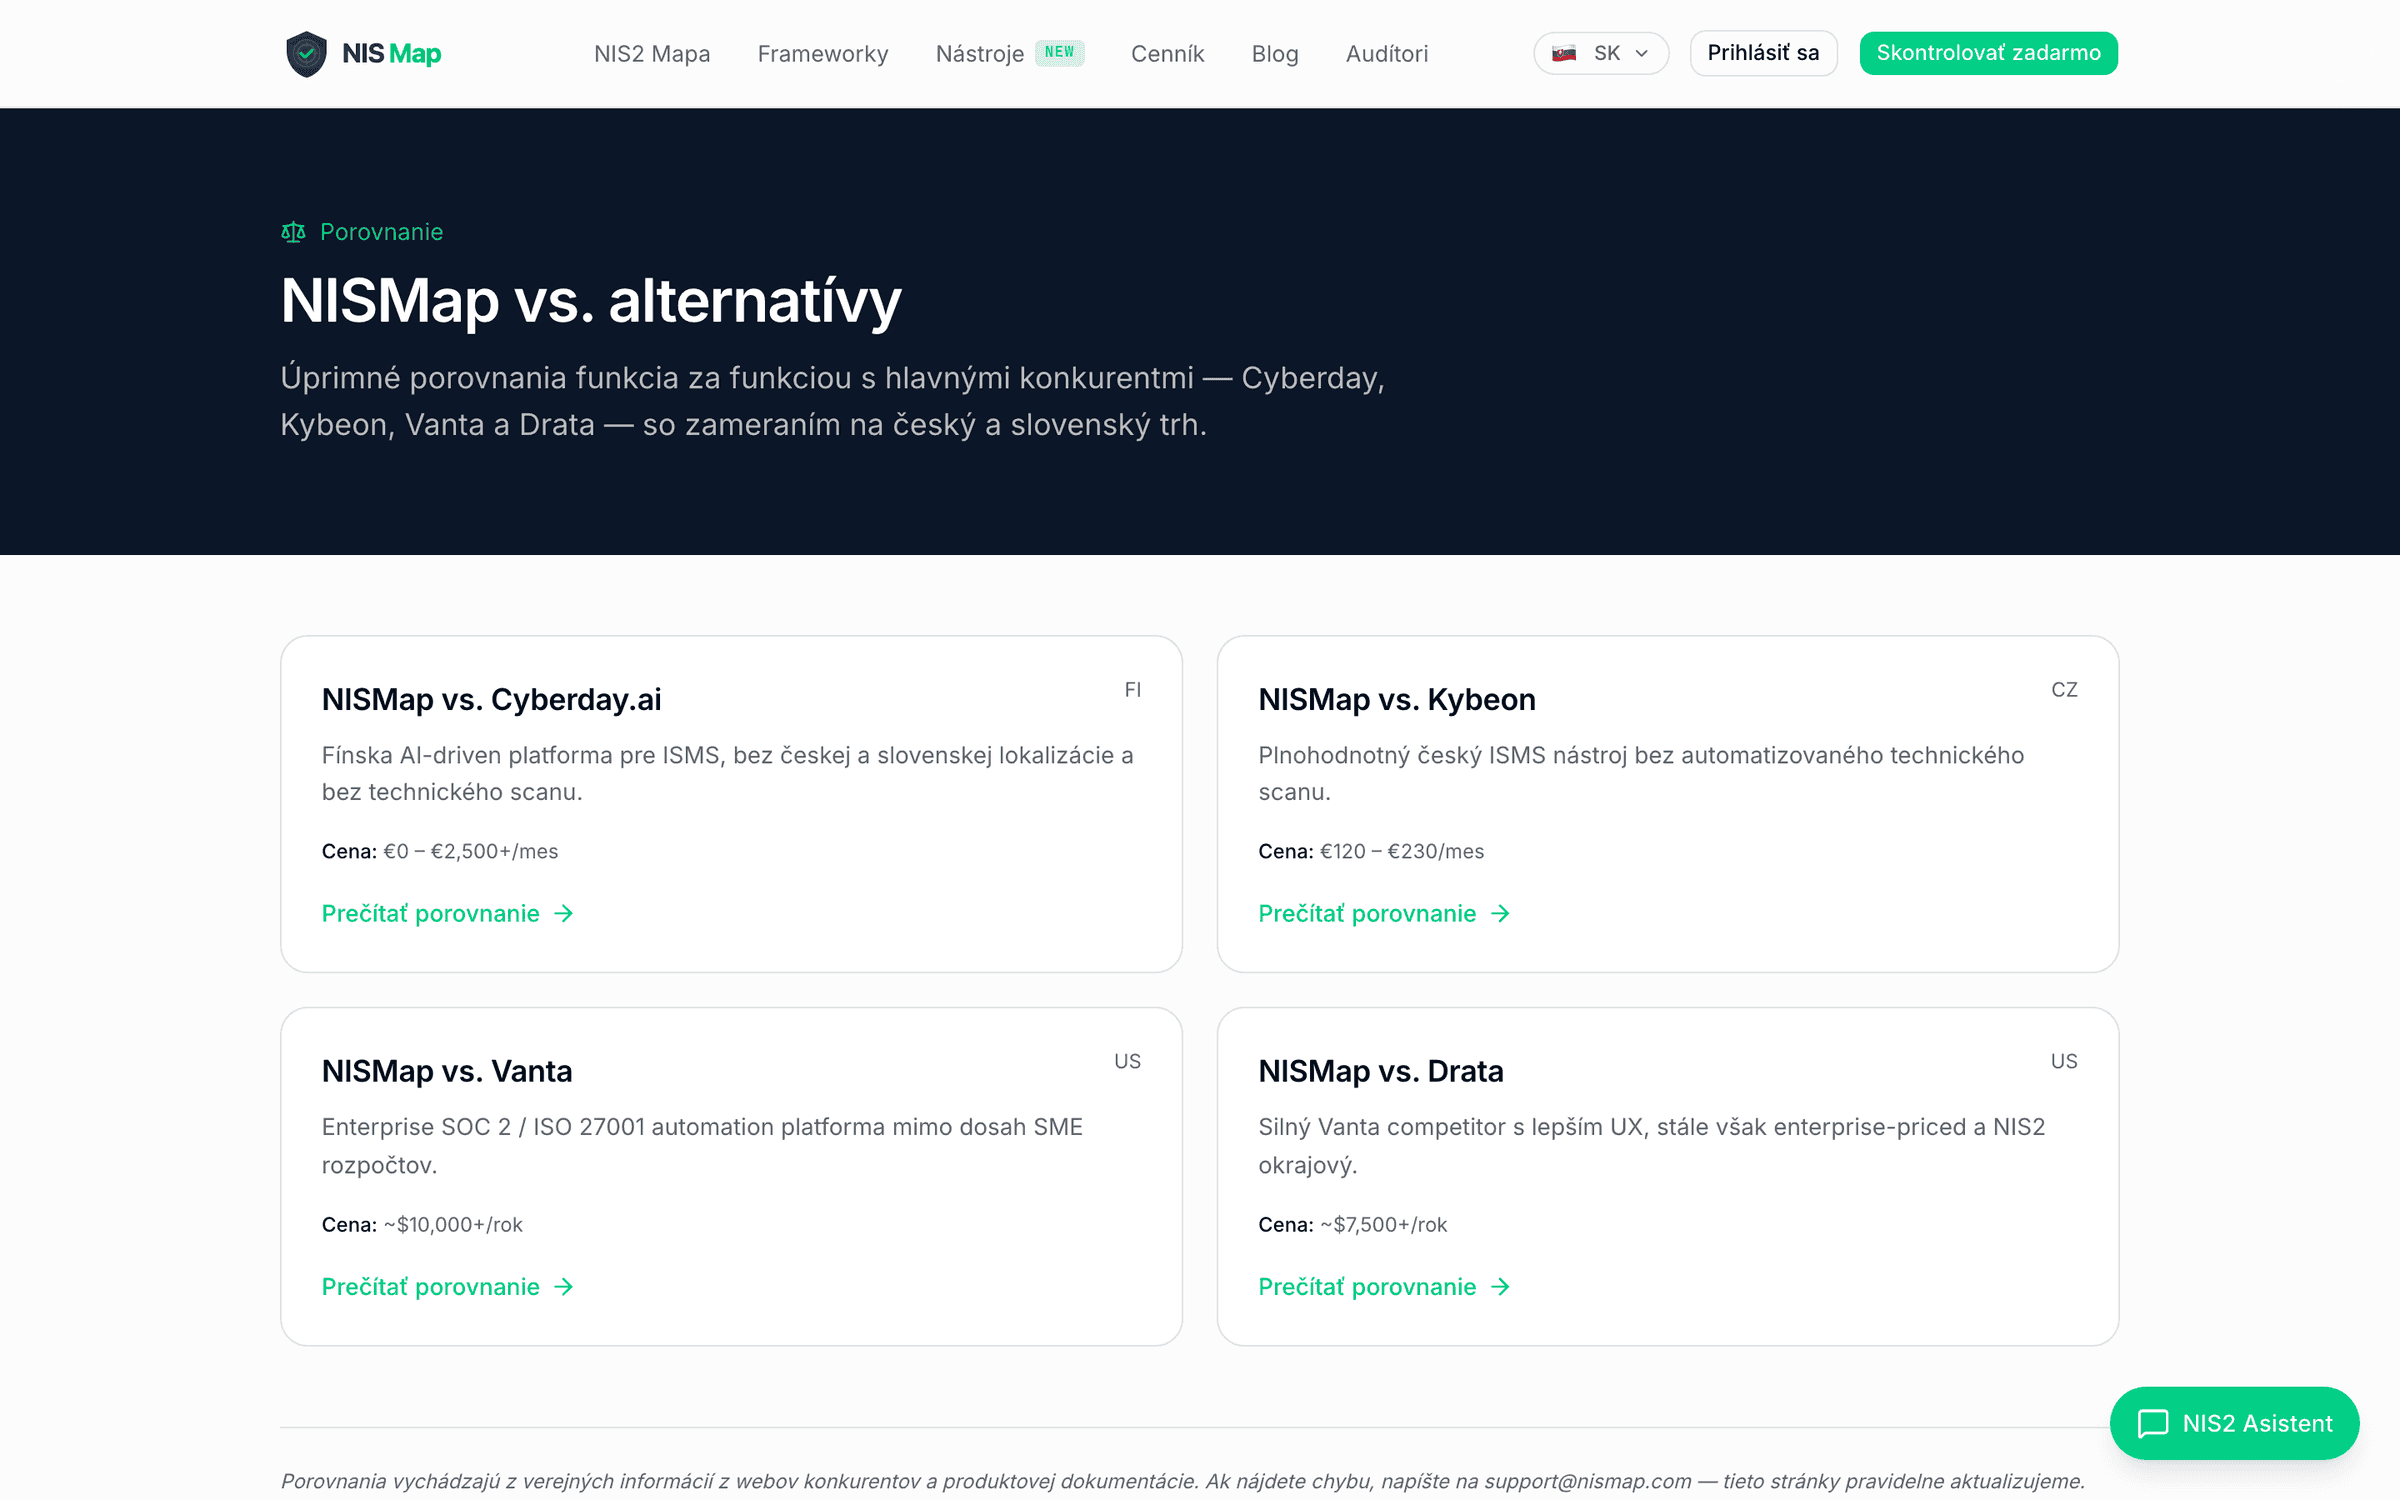
Ako sa NISMap líši od Kybeon, Cyberday alebo Vanta?
Vyskúšajte aplikáciu alebo nás kontaktujte.
Veľká časť platformy je voľne dostupná — scope-check, NIS2 mapa, knižnica politík, frameworks crosswalk. Ak máte otázku alebo chcete demo prispôsobené vašej firme či klientskemu portfóliu, ozvite sa.
Odpoveď zvyčajne do jedného pracovného dňa.